
記事の内容を音声で聞きたい方はこちら↓
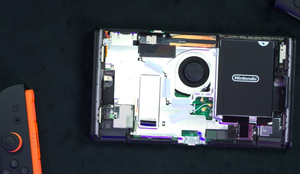
発売されて間もないNintendo Switch 2が、早くもハッカーたちの標的となり、ソフトウェアのみによる「脱獄(ジェイルブレイク)」に成功したという報告が飛び込んできた。ハードウェアの改造チップを一切必要とせず、旧世代の互換機能という思わぬ抜け道を利用したこの手法。堅牢なセキュリティを誇るはずの最新ハードウェアが、なぜここまで容易く突破されてしまったのか。
今回報告されたエクスプロイト「ns2jb」は、開発者のpepsipu氏によって実証された。特筆すべきは、物理的な改造を一切施すことなく、ファームウェア23.0.1の環境下でネイティブコードの実行に成功している点だ。
i jailbroke the nintendo switch 2 so i modded cinnamoroll, peter griffin, hatsune miku, and more into Mario Kart World, a switch 2 exclusive now watch my friends and i get cooked by bots learn more and get the exploit https://t.co/ykjgyfrFRp https://t.co/BOcFhejRz1
— pepsipu (@pepsipu) October 22, 2026
同氏は新型機専用タイトル『マリオカート ワールド』を改造。初音ミクやシナモロール、ピーター・グリフィン、さらには『アングリーバード』のレッドといった本来存在しないキャラクターをゲーム内で動作させる様子を公開し、界隈を騒然とさせた。自作ソフト(ホームブリュー)の起動やセーブデータのバックアップ、ゲーム解析など、システム深部へのアクセス権限を奪取した形となる。
突破口となったのは、前世代機向けソフト『SmileBASIC』。Switch 2に搭載された互換機能を介して動作する同ソフトの脆弱性が、文字通りシステムの「裏口」として機能してしまったのだ。過去のプラットフォームとの互換性維持と、強固なセキュリティ担保の両立は、メーカーにとって永遠の課題。過去の遺産が最新ハードの足を引っ張るという、皮肉な構図がここにある。
ただし、このns2jbは完全な脅威とは言い切れない。現段階ではテザリング方式を採用しており、本体を再起動すればメモリ上のエクスプロイトは消去され、システムは通常状態へと戻る。永続的なカスタムファームウェアの導入には至っていないのが現状だ。
とはいえ、その信憑性は高い。初代および最新機双方に影響する別の汎用エクスプロイトを発見した開発者Gezine氏も、pepsipu氏との接触を経て今回のツールを正当なものだと評価。水面下でハッカーたちの解析が急速に進んでいる事実を如実に物語っている。
本体発売からわずかな期間で実証された、ソフトウェア単体での権限奪取。再起動で無効化されるとはいえ、ネイティブコード実行というパンドラの箱はすでに開かれた。任天堂が近日中のアップデートでこの抜け穴を塞ぐのは確実だが、メーカーとハッカーによる終わりのないイタチごっこは早くも幕を開けた。

 ポチップ